Il libro · in revisione finale
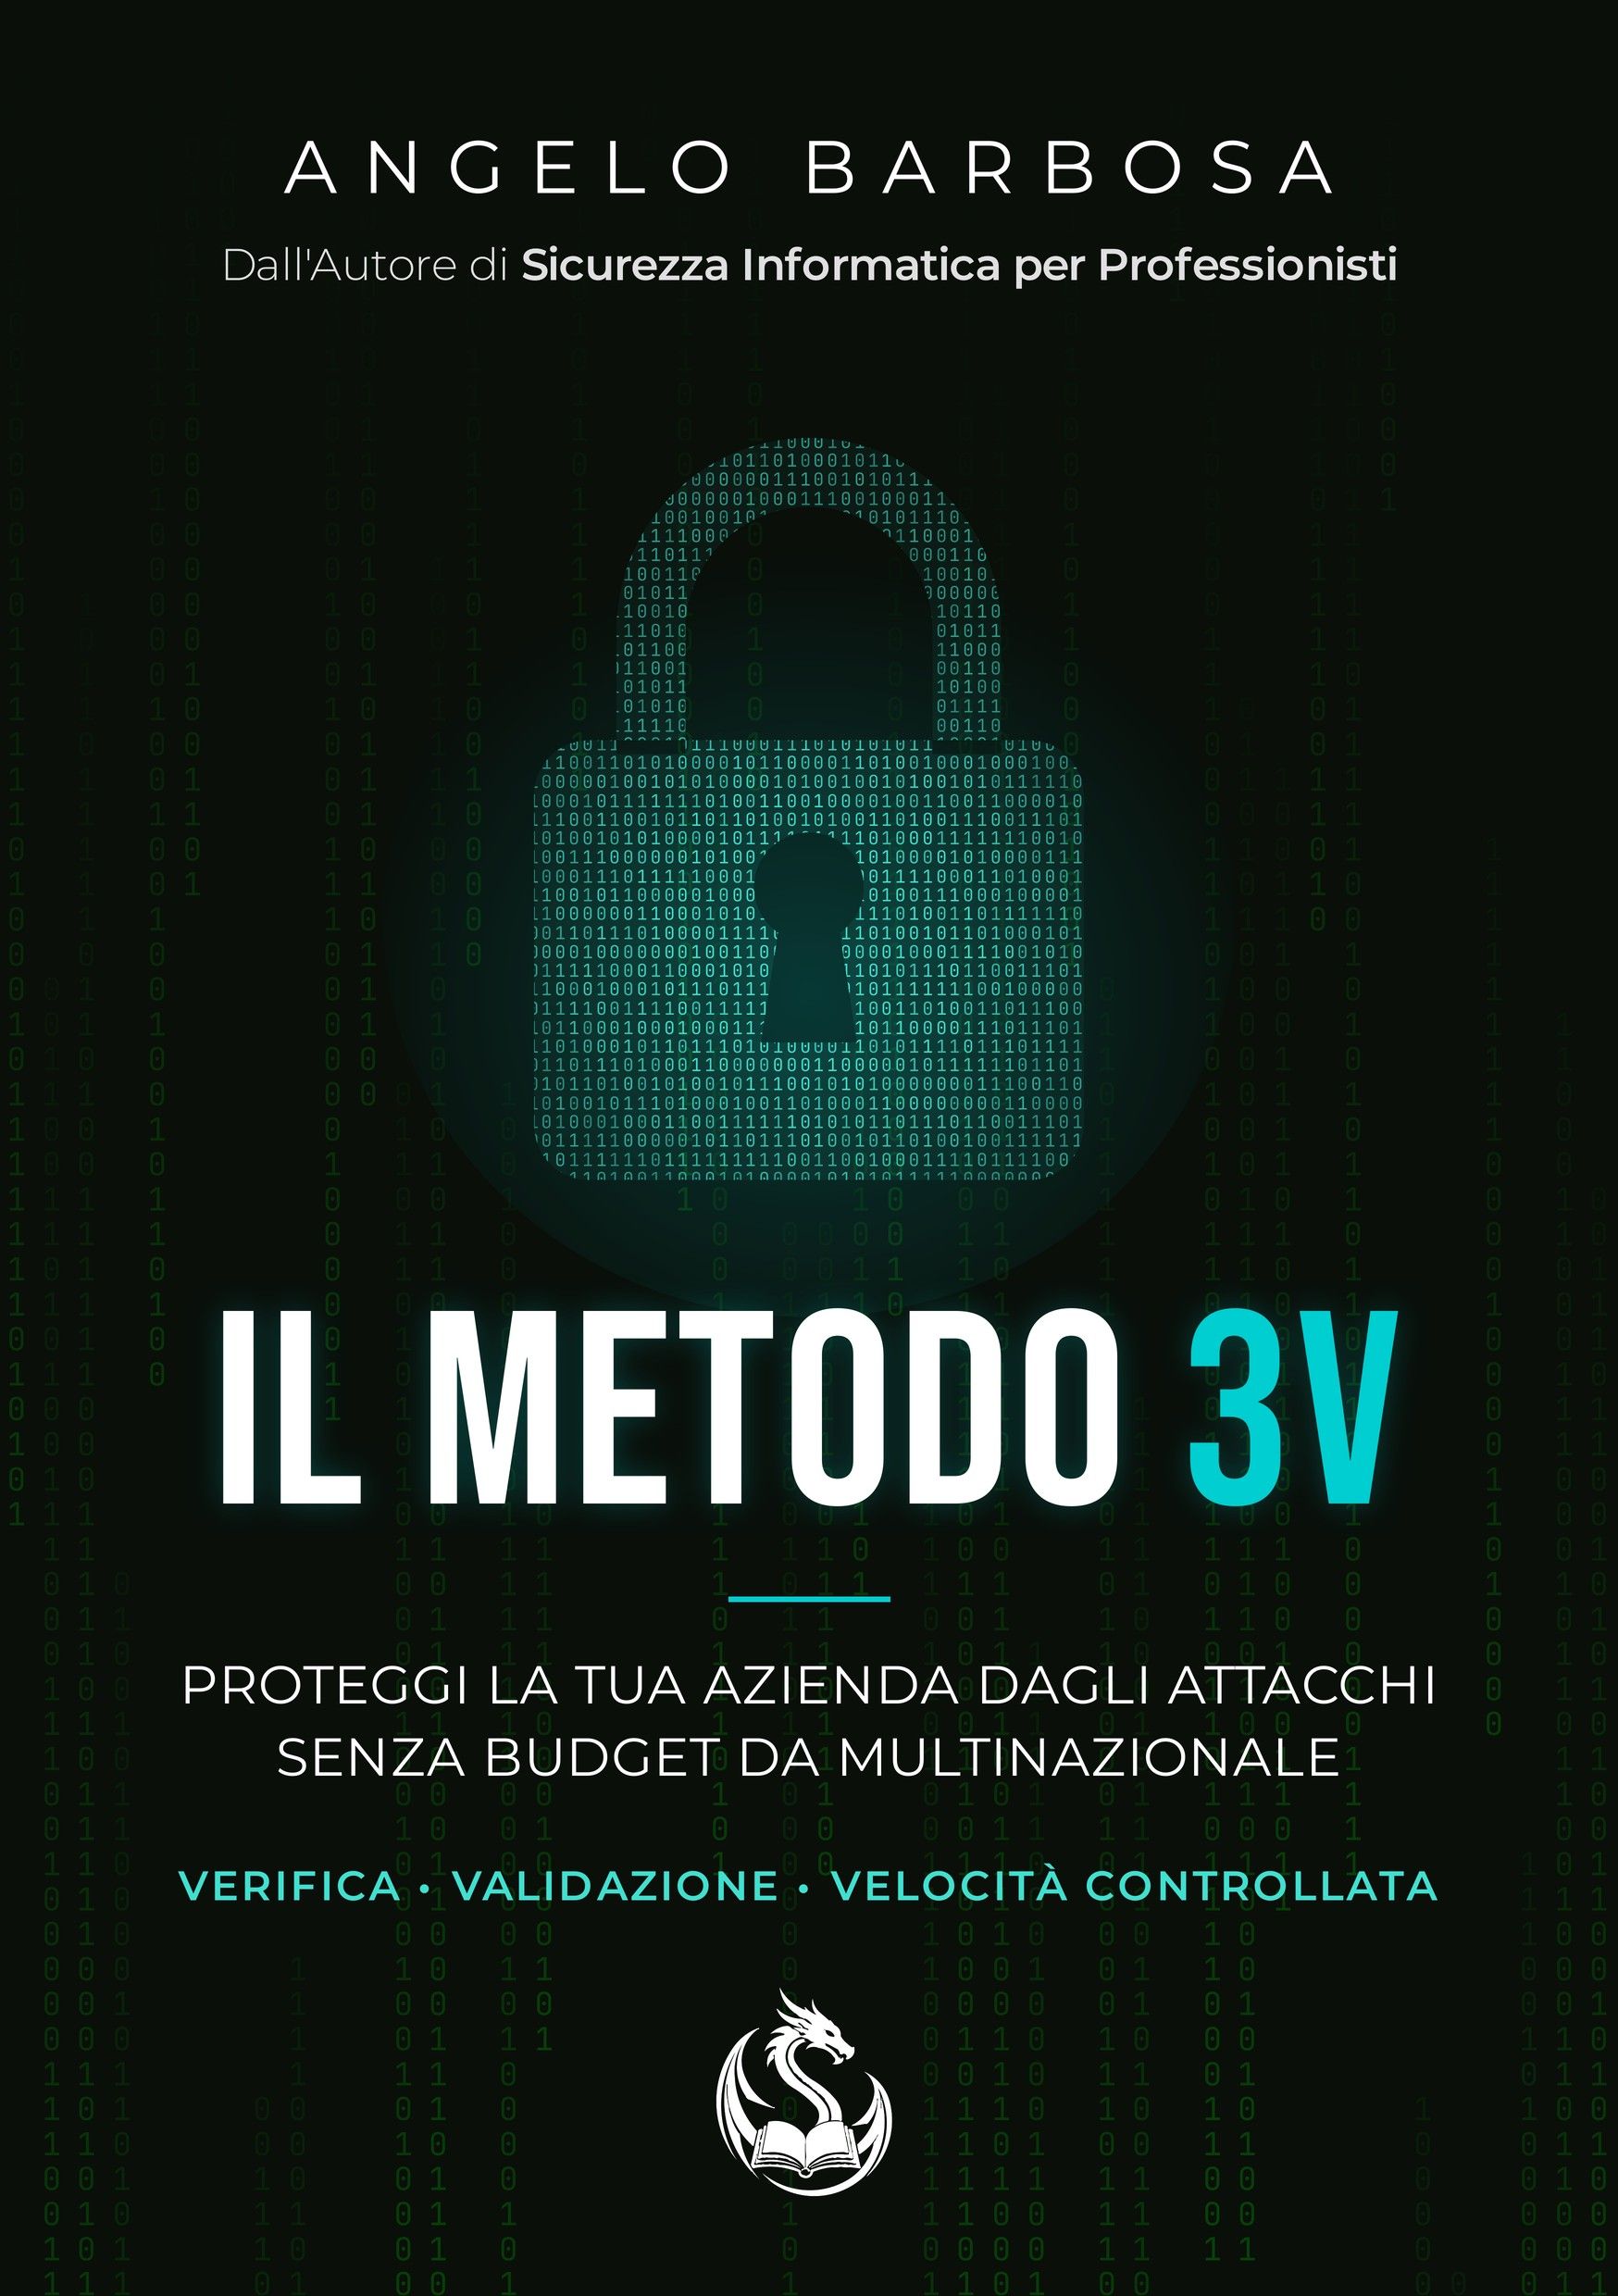
Il Metodo 3V
Proteggi la tua azienda dagli attacchi senza budget da multinazionale.
Verifica • Validazione • Velocità Controllata
- Autore
- Angelo Barbosa
- Editore
- AMG Editions
- Dello stesso autore
- Sicurezza Informatica per Professionisti, Prigionieri Digitali
- Uscita
- Stimata a dicembre 2026
- Prezzo
- Lo annunciamo all'uscita
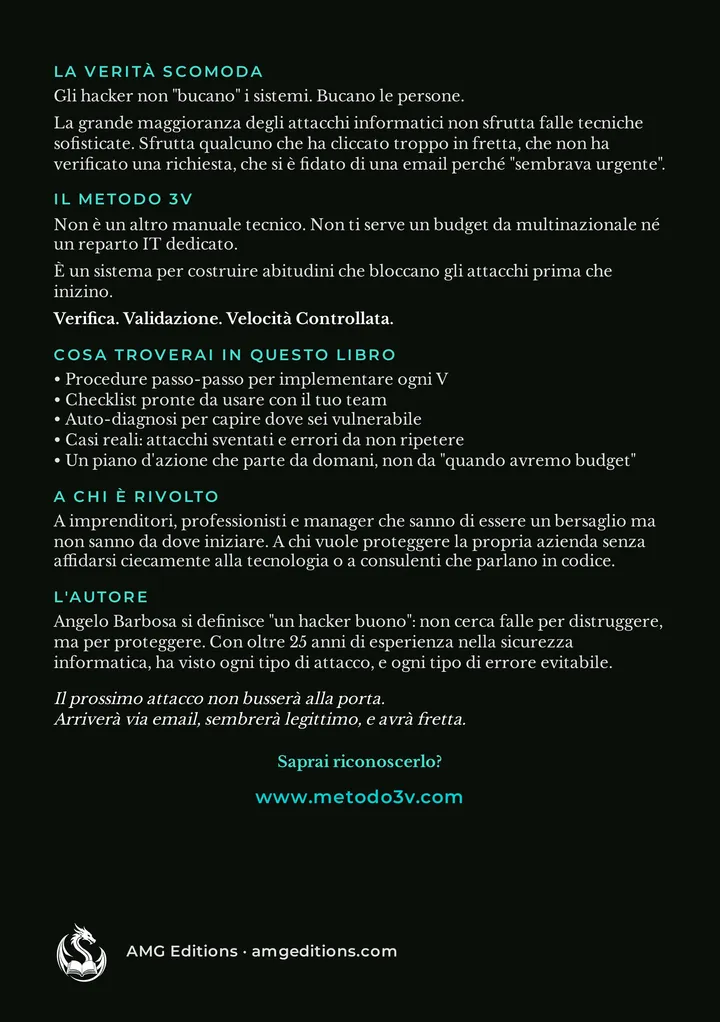

Quarta di copertina
La verità scomoda
Gli hacker non "bucano" i sistemi. Bucano le persone.
La grande maggioranza degli attacchi informatici non sfrutta falle tecniche sofisticate. Sfrutta qualcuno che ha cliccato troppo in fretta, che non ha verificato una richiesta, che si è fidato di una email perché "sembrava urgente".
Il Metodo 3V
Non è un altro manuale tecnico. Non ti serve un budget da multinazionale né un reparto IT dedicato.
È un sistema per costruire abitudini che bloccano gli attacchi prima che inizino.
Verifica. Validazione. Velocità Controllata.
Cosa troverai
Cinque promesse, mantenute nelle pagine
- Procedure passo-passo per implementare ogni V
- Checklist pronte da usare con il tuo team
- Auto-diagnosi per capire dove sei vulnerabile
- Casi reali: attacchi sventati e errori da non ripetere
- Un piano d'azione che parte da domani, non da "quando avremo budget"
A chi è rivolto
Per chi sa di essere un bersaglio
A imprenditori, professionisti e manager che sanno di essere un bersaglio ma non sanno da dove iniziare. A chi vuole proteggere la propria azienda senza affidarsi ciecamente alla tecnologia o a consulenti che parlano in codice.
Non serve un reparto IT. Dove serve un tecnico, il libro te lo dice e ti spiega cosa chiedergli.
Anteprima dell'indice
Dalle fondamenta al piano d'azione
- Introduzione La sicurezza a misura d'uomo (e di piccola impresa) Perché un metodo e non l'ennesimo prodotto.
- Parte I Le fondamenta del metodo I limiti degli approcci tradizionali nelle PMI, e le tre domande che reggono tutto.
- Parte II Verifica (V1) Password e passphrase, autenticazione a più fattori, account, dispositivi, router, il controllo della posta.
- Parte III Validazione (V2) Il secondo canale, le transazioni rosse, due casi studio di frode del CEO, la matrice C.R.I.T.I.C.O.
- Parte IV Velocità Controllata (V3) La regola dei 10 minuti, la psicologia dell'urgenza, le Quattro Domande con gli scenari pratici.
- Parte V Mettere tutto insieme L'auto-diagnosi 3V, i gioielli della corona, il piano a 30-60 giorni, il ciclo di miglioramento.
- Conclusioni La checklist dei 10 passi L'intero metodo in una pagina, in ordine di esecuzione.
Indice provvisorio: i titoli definitivi arrivano con l'edizione stampata.
Il libro in 24 azioni
Non da pensare: da fare
Le azioni concrete del libro, in ordine di esecuzione. Nessuna richiede budget da multinazionale; le prime cinque si fanno in una mattina. Qui trovi cosa fare: il come, passo per passo, è nel libro.
Domattina, a costo quasi zero
- L'autenticazione a più fattori sugli account che contano
- Il controllo delle email finite nei furti di dati
- Il test del dominio di posta
- Il blocco automatico degli schermi
- L'indirizzo per le email dubbie
La prima settimana
- Passphrase e gestore di password
- La pulizia degli account
- Dispositivi aggiornati e protetti
- Il router messo in sicurezza
- La regola dell'IBAN
- Le due abitudini su link e allegati
- La policy dei 10 minuti
- Le Quattro Domande alla postazione
Il primo mese
- L'auto-diagnosi 3V e i gioielli della corona
- Le transazioni rosse
- La doppia approvazione
- Gli accessi di tecnici e consulenti
- La nota sulle coordinate bancarie per clienti e fornitori
- Il piano per le vere emergenze
- La formazione mirata e la cultura della segnalazione
- I documenti pronti del Kit Operativo
A regime
- Il momento 3V del mese
- Il ciclo di miglioramento
- La revisione periodica degli accessi
Molti di questi passi hanno un documento pronto nel Kit Operativo, e due si fanno con gli strumenti gratuiti.
L'autore
Angelo Barbosa
Angelo Barbosa si definisce "un hacker buono": non cerca falle per distruggere, ma per proteggere. Con oltre 25 anni di esperienza nella sicurezza informatica, ha visto ogni tipo di attacco, e ogni tipo di errore evitabile.
Il prossimo attacco non busserà alla porta.
Arriverà via email, sembrerà legittimo, e avrà fretta.